

معرفی قوی ترین هکر های دنیا و گروه های سایبری | بهترین هکر دنیا کیست؟

دنیای هک دیگه اون تصویر کلیشهای “یه پسر تنها با هودی مشکی تو اتاق تاریک” نیست. الان که تو سال ۲۰۲۵ هستیم، قدرت واقعی دست ارتشهای سایبریه که بودجههای دولتی و ابزارهای میلیون دلاری دارن. تو این مقاله نمیخوایم رتبهبندی کنیم چون قدرت نسبیه، اما قراره مخوفترین، پولسازترین و فنیترین بازیگرانی که اینترنت رو به زمین بازی خودشون تبدیل کردن، با جزئیات کامل و داستان عملیاتهاشون بهت معرفی کنیم. از کوین میتنیک افسانهای تا گروههایی که بانک مرکزی میزنن!
آنچه در این مقاله میخوانید
قوی ترین هکر های دنیا و گروه های سایبری
وقتی صحبت از شناخت قوی ترین هکر های دنیا و گروه های سایبری میشه، باید اول بدونیم دنبال چی هستیم و معیارمون برای قدرت چیه. آیا کسی که با یک لپتاپ قدیمی میتونه ناسا رو هک کنه قویتره، یا گروهی که میتونه با یه باجافزار کل صنعت گوشت یا سوخت جهان رو برای چند هفته مختل کنه؟
بذارید روراست باشیم؛ در قرنی که زندگی میکنیم، قدرتمندترینها معمولاً کسانی هستن که یا دانش فنی خارقالعادهای دارن که هنوز توسط شرکتهای امنیتی کشف نشده (Zero-day exploits)، یا پشتگرم به حمایت مالی و سیاسی دولتهای بزرگ هستن. پس امروز با هم بررسی میکنیم که چطور ترکیبی از نوابغ تاریخی که مسیر امنیت رو تغییر دادن و غولهای مدرن رو که همین الان فعالن.
نوابغ انفرادی؛ افسانههایی که تاریخساز شدند
این افراد بیشتر متعلق به دوران طلایی هک (دهه ۸۰ و ۹۰ و اوایل ۲۰۰۰) هستن. قدرت اونها نه در ابزارهای پیشرفته، بلکه در نبوغ فردی، کنجکاوی بیپایان و جسارتشون در هدف قرار دادن غولهای تکنولوژی بود.
۱. کوین میتنیک (Kevin Mitnick)؛ استاد اعظم مهندسی اجتماعی

نمیشه لیستی از هکرها نوشت و اسم “کاندور” (لقب میتنیک) اولش نباشه. او در دهههای ۸۰ و ۹۰، زمانی که اینترنت هنوز دایالآپ بود و امنیت معنی الان رو نداشت، کابوس FBI شده بود.
- چطور هک میکرد؟ (تکنیک): قدرت اصلی کوین “کدنویسی پیچیده” نبود، بلکه درک عمیق روانشناسی انسان بود که بهش میگن “مهندسی اجتماعی”. او معتقد بود “انسانها ضعیفترین حلقه امنیتی هستن”. میتنیک با زبونبازی، خودش رو جای مدیران ارشد یا تکنسینهای مخابرات جا میزد و کارمندان رو فریب میداد تا پسوردها، شمارههای دسترسی و اطلاعات حیاتی رو دو دستی تقدیمش کنن. او حتی گاهی توی سطل آشغال شرکتها (Dumpster Diving) دنبال دفترچههای راهنما و کدهای دور ریخته شده میگشت!
- مهمترین سوابق و اهداف: او تونست به شبکه بیش از ۴۰ شرکت غولپیکر دنیا نفوذ کنه. از جمله موتورولا (Motorola)، نوکیا (Nokia)، فوجیتسو و حتی سیستمهای هشدار دفاع ملی آمریکا. او کدهای منبع (Source Code) سیستمعاملهای اون زمان رو میدزدید تا بفهمه چطور کار میکنن.
- سرانجام و میراث: بعد از یک تعقیب و گریز طولانی و پر سروصدا توسط FBI در سال ۱۹۹۵ دستگیر شد و ۵ سال زندان بود (که مدتیش رو در انفرادی گذروند چون قاضی فکر میکرد میتونه با سوت زدن توی تلفن زندان، موشک هستهای شلیک کنه!). میتنیک که متاسفانه در سال ۲۰۲۳ درگذشت، بعد از آزادی کاملاً تغییر مسیر داد و به یکی از بزرگترین و گرانترین مشاوران امنیتی دنیا تبدیل شد. او ثابت کرد که میشه از اون سطح از دانش در راه درست (White Hat Hacking) استفاده کرد.
۲. گری مککینون (Gary McKinnon)؛ مردی که دنبال UFO در سرورهای ناسا میگشت
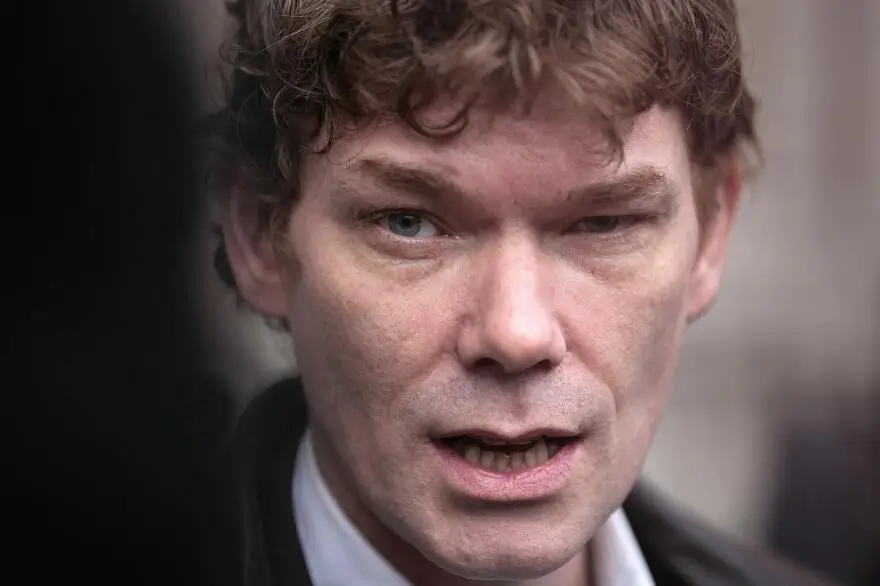
این هکر بریتانیایی با نام مستعار “Solo”، در سالهای ۲۰۰۱ و ۲۰۰۲ دست به کاری زد که دادستانهای آمریکایی اون رو “بزرگترین هک رایانههای نظامی تاریخ توسط یک فرد” نامیدند.
- چطور هک میکرد؟ (تکنیک): برخلاف تصور، روش او خیلی پیچیده نبود اما هوشمندانه بود. او متوجه شده بود که بسیاری از مدیران شبکه در ارتش و ناسا، تنبلی میکنن و پسوردهای پیشفرض ویندوز رو روی سیستمهاشون عوض نمیکنن یا حتی پسورد خالی میذارن! او یک اسکریپت (برنامه کوچک) به زبان Perl نوشت که کل اینترنت رو اسکن میکرد تا این کامپیوترهای بیدفاع رو پیدا کنه و بعد خیلی راحت واردشون میشد.
- مهمترین سوابق و اهداف: مککینون تونست به ۹۷ کامپیوتر متعلق به ناسا، ارتش، نیروی دریایی و وزارت دفاع آمریکا نفوذ کنه.
- ادعای جنجالی: او ادعا کرد که هدفش خرابکاری نبوده، بلکه به عنوان یک یوفولوژیست (Ufologist)، دنبال مدارکی میگشته که دولت آمریکا در مورد بشقابپرندهها و تکنولوژی انرژی رایگان پنهان کرده. او حتی ادعا کرد عکسی از یک فضاپیمای عجیب در سرورهای ناسا دیده.
- تاثیر حمله: دولت آمریکا ادعا کرد او حدود ۷۰۰ هزار دلار خسارت زده و در برههای حساس بعد از حملات ۱۱ سپتامبر، شبکه تأمین مهمات ارتش رو برای مدتی مختل کرده. آمریکا سالها تلاش کرد او رو استرداد کنه که در نهایت دولت بریتانیا به دلایل پزشکی و حقوق بشری مانع شد.
غولهای مدرن؛ گروههای تحت حمایت دولت (APT)
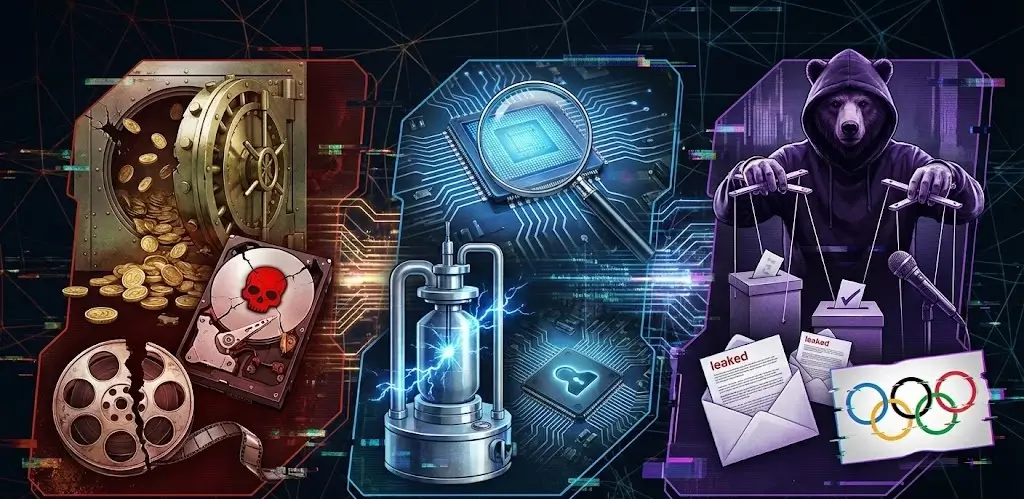
در سال ۲۰۲۵، قوی ترین هکر های دنیا و گروه های سایبری دیگه تنها کار نمیکنن. اونا تیمهای سازمانیافته، با ساعات کاری مشخص، حقوق بالا و حمایت سازمانهای اطلاعاتی کشورها هستن. به اینا میگن APT (Advanced Persistent Threat) یعنی تهدیداتی که هم پیشرفتهان و هم مدت طولانی مخفیانه توی شبکه میمونن.
۱. گروه لازاروس (Lazarus Group)؛ سارقان جسور و مخرب
این گروه که به طور گستردهای به دولت کره شمالی نسبت داده میشه، یکی از تهاجمیترین، خشنترین و البته پولسازترین گروههای سایبری دنیاست. انگیزههای اونها ترکیبی از انتقام سیاسی و پر کردن خزانه دولته.
- شاهکار اول: هک سونی پیکچرز (۲۰۱۴) وقتی شرکت سونی فیلم کمدی “The Interview” رو درباره ترور رهبر کره شمالی ساخت، لازاروس وارد عمل شد. اونا نه تنها فیلمهای اکران نشده رو دزدیدن و ایمیلهای خصوصی مدیران رو افشا کردن، بلکه از یک بدافزار مخرب (Wiper) استفاده کردن که هزاران کامپیوتر سونی رو عملاً تبدیل به آهنقراضه کرد و اطلاعاتشون رو برای همیشه پاک کرد.
- شاهکار دوم: سرقت از بانک مرکزی بنگلادش (۲۰۱۶) این یکی از بزرگترین سرقتهای بانکی تاریخه، بدون شلیک حتی یک گلوله! اونا به شبکه سوئیفت (SWIFT) بانک نفوذ کردن و سعی کردن ۱ میلیارد دلار رو منتقل کنن. اونا موفق شدن ۸۱ میلیون دلار رو بدزدن، اما یک غلط املایی در یکی از درخواستهای انتقال وجه، باعث شد بانک واسط مشکوک بشه و جلوی بقیه تراکنشها گرفته بشه، البته پیش از این در یک مقاله به طور کامل پرونده سرقت میلیارد دلاری هکرهای لازاروس رو برای شما توضیح دادیم.
- شاهکار سوم: باجافزار WannaCry (۲۰۱۷) گفته میشه این گروه پشت باجافزار “واناکرای” بوده که در عرض چند روز، صدها هزار کامپیوتر در ۱۵۰ کشور رو قفل کرد. از جمله سیستمهای بیمارستانی انگلستان (NHS) که باعث لغو هزاران عمل جراحی شد. اگر دوست داری بدونی این باجافزارها دقیقاً چطور کار میکنن و چطور جلوشون رو بگیریم، حتما مقاله (باج افزار چیست و چگونه مقابله کنیم) رو بخون.
۲. گروه معادله (Equation Group)؛ خدایان ابزارهای جاسوسی
بسیاری از شرکتهای امنیت سایبری بزرگ دنیا (مثل کسپرسکی که اولین بار کشفشون کرد)، معتقدن این گروه شاخهای از آژانس امنیت ملی آمریکا (NSA) هست.
- قدرت اصلی (تکنیک): تخصص این گروه در “جاسوسی طولانیمدت و غیرقابل کشف” هست. ابزارهایی که این گروه میسازه، شاهکار مهندسی نرمافزار هستن. اونا میتونن بدافزاری بسازن که توی سفتافزار (Firmware) هارد دیسک شما بشینه؛ یعنی حتی اگه ویندوز رو عوض کنید یا هارد رو فرمت کنید، ویروس همچنان اونجاست! اونا به حفرههای امنیتی دسترسی دارن که هیچکس دیگه تو دنیا ازش خبر نداره (Zero-day exploits).
- مهمترین سابقه: استاکسنت (Stuxnet) اگرچه هیچوقت رسماً تایید نشد، اما اجماع جهانی اینه که این گروه (احتمالا با همکاری اسرائیل) بدافزار استاکسنت رو ساخت. استاکسنت اولین “سلاح سایبری” واقعی جهان بود که از دنیای دیجیتال خارج شد و آسیب فیزیکی زد. این ویروس سانتریفیوژهای تأسیسات هستهای نطنز رو هدف قرار داد و با تغییر سرعت چرخش، باعث انفجار فیزیکی اونها شد، در حالی که به سیستمهای مانیتورینگ نشون میداد همه چیز عادیه.
۳. فنسی بر (Fancy Bear / APT28)؛ متخصصان جنگ اطلاعاتی
این گروه که به سرویس اطلاعات نظامی روسیه (GRU) نسبت داده میشه، تخصصش جاسوسی سیاسی، دزدی اطلاعات حساس و استفاده از اونها در زمان مناسب برای تاثیرگذاری بر افکار عمومیه.
- تکنیکها: اونا استاد حملات فیشینگ هدفمند (Spear Phishing) هستن. یعنی ایمیلهایی میسازن که دقیقاً شبیه ایمیلهای رسمی سازمان ملل یا گوگل هست تا مقامات بلندپایه رو فریب بدن. همچنین از دامنههای اینترنتی جعلی که خیلی شبیه دامنههای اصلی هستن (Typosquatting) استفاده میکنن.
- مهمترین سوابق:
- دخالت در انتخابات آمریکا (۲۰۱۶): اونا به سرورهای کمیته ملی حزب دموکرات (DNC) نفوذ کردن، ایمیلهای حساس رو دزدیدن و از طریق ویکیلیکس افشا کردن که باعث هرجومرج سیاسی شد.
- حمله به سازمان جهانی مبارزه با دوپینگ (WADA): بعد از محرومیت ورزشکاران روسیه از المپیک، این گروه به WADA حمله کرد و اطلاعات پزشکی ورزشکاران غربی رو افشا کرد تا نشون بده اونا هم از داروهای خاص استفاده میکنن.
قدرتهای غیرمتمرکز؛ هکتیویستها
آنونیموس (Anonymous)؛ ما لژیون هستیم!
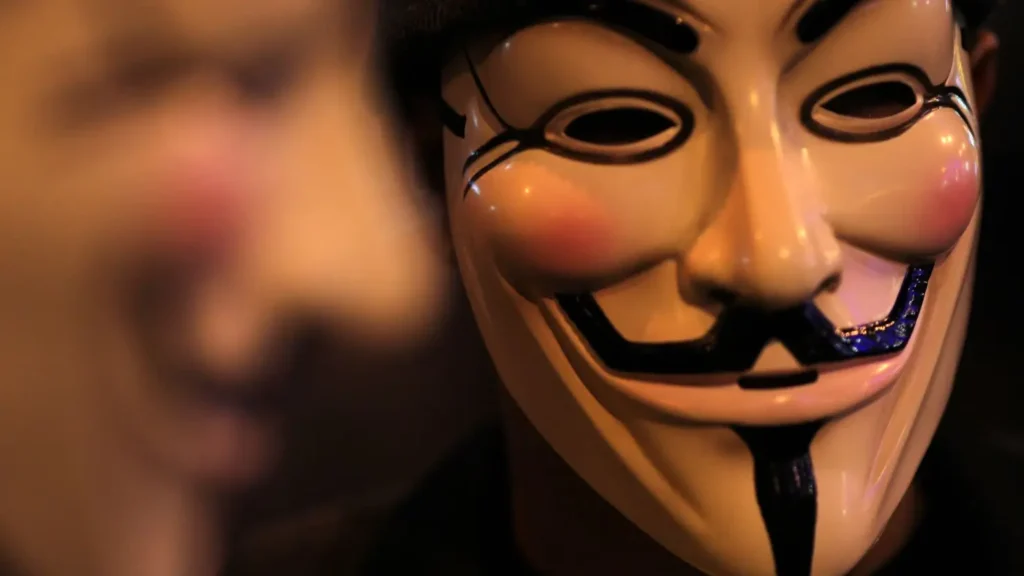
آنونیموس شبیه هیچ گروه دیگهای نیست. اونا رهبر ندارن، دفتر مرکزی ندارن و عضویت توشون آزاده. اونا یک “ایده” هستن که با ماسک “گای فاکس” شناخته میشن.
- قدرت اصلی: قدرت اونا در “تعداد زیاد” و “غیرقابل پیشبینی بودن” هست. وقتی آنونیموس روی یک هدف تمرکز میکنه (مثلاً حمایت از یک جنبش اعتراضی یا مبارزه با سانسور)، هزاران نفر در سراسر جهان به طور همزمان با ابزارهای ساده، ترافیک شدیدی رو به سمت سایتهای هدف میفرستن (حمله DDoS) و اونها رو از دسترس خارج میکنن.
- سوابق: از حمله به کلیسای ساینتولوژی گرفته تا حمله به شرکتهای ویزا و مسترکارت (چون خدماتشون رو به ویکیلیکس قطع کرده بودن) و حمایت دیجیتالی از معترضان در جریان بهار عربی.
جمعبندی و نگاه به آینده
انتخاب “قویترین” سخته و به زاویه دید شما بستگی داره. کوین میتنیک نبوغ خالص انسانی بود، اما گروه معادله ابزارهایی داره که مرزهای تکنولوژی رو جابجا میکنه. لازاروس بیپروا و مخربه، اما فنسی بر سیاستمدار و مرموزه.
چیزی که در سال ۲۰۲۵ مثل روز روشنه، اینه که جنگهای آینده دیگه فقط تو میدون نبرد با تانک و موشک نیست، بلکه بخش مهمیش پشت کیبوردها، توی دیتاسنترها و با کدهای صفر و یک اتفاق میفته.
نوبت شماست! 👇 با خوندن این جزئیات، به نظر شما کدوم نوع هکر ترسناکتره؟ کسی که برای پول اطلاعاتت رو قفل میکنه (مثل لازاروس)، یا گروهی که مخفیانه سالها جاسوسیت رو میکنه و حتی نمیفهمی (مثل معادله)؟ تو کامنتها برام بنویس تا ببینیم نظر اکثریت چیه!
دیدگاه کاربران
اولین دیدگاه را شما ثبت کنید.