

زلزله امنیتی در متا: افشای اطلاعات ۱۷ میلیون کاربر اینستاگرام + راهکار فوری

آیا اخیراً ایمیلهای مشکوک دریافت کردهاید یا فعالیت عجیبی در اکانت خود دیدهاید؟ متاسفانه باید بگوییم که دلیل آن مشخص شده است. در یکی از بزرگترین نشتهای اطلاعاتی سال ۲۰۲۶، اطلاعات هویتی و خصوصی بیش از ۱۷.۵ میلیون کاربر اینستاگرام در دارک وب برای فروش گذاشته شد.
این نشت اطلاعات واقعیت دارد. هکری با نام مستعار «سولونیک» (Solonik) دیتابیسی شامل شماره تماس، ایمیل، نام کاربری و موقعیت مکانی میلیونها کاربر را فاش کرده است. طبق بررسیهای امنیتی، حساب کاربری حداقل ۲۱ هزار ایرانی نیز در این لیست وجود دارد. اگرچه پسوردها مستقیماً لو نرفتهاند، اما خطر اصلی «فیشینگ» و «سرقت سیمکارت» شما را تهدید میکند. اقدام فوری: همین حالا رمز عبور خود را تغییر دهید و تایید دو مرحلهای (2FA) را از حالت پیامکی به اپلیکیشن (مثل Google Authenticator) تغییر دهید.
جزئیات نشت اطلاعات: «سولونیک» چه چیزی را دزدیده است؟
بر اساس گزارشهای منتشر شده در فرومهای زیرزمینی هکری، این دیتابیس عظیم تنها شامل نام کاربری نیست. عمق فاجعه زمانی مشخص میشود که بدانیم این اطلاعات قابلیت «اصلاح هویت» (Identity Profiling) را به کلاهبرداران میدهد.
دادههای لو رفته شامل موارد زیر است:
- نام و نام خانوادگی واقعی.
- نام کاربری (ID) اینستاگرام.
- شماره موبایل شخصی (متصل به حساب).
- آدرس ایمیل اصلی.
- موقعیت مکانی (Location Data).
چرا این نشت خطرناکتر از هک شدن پسورد است؟
شاید بپرسید: «وقتی پسورد من لو نرفته، چرا باید نگران باشم؟» پاسخ در تکنیکهای مهندسی اجتماعی نهفته است. وقتی یک هکر شماره موبایل، ایمیل و لوکیشن شما را دارد، دیگر نیازی به کرک کردن پسورد شما ندارد؛ او میتواند خودِ شما باشد!
این اطلاعات برای ۲۱ هزار کاربر ایرانی که در این لیست هستند، به معنی باز شدن دروازهای برای کلاهبرداریهای بومیسازی شده است.
تهدیدات اصلی: فیشینگ هدفمند و سیمسواپ
با افشای اطلاعات کاربران اینستاگرام، دو خطر بزرگ در کمین شماست که باید با آنها آشنا باشید:
۱. حملات فیشینگ دقیق (Spear Phishing)
تا دیروز اگر ایمیلی دریافت میکردید که میگفت «حساب شما مسدود شده»، شاید شک میکردید. اما حالا کلاهبرداران نام واقعی، شماره تلفن و شهر شما را میدانند. آنها ایمیلهایی با ظاهر کاملاً رسمی از طرف متا (اینستاگرام) ارسال میکنند که حاوی اطلاعات شخصی شماست تا اعتماد شما را جلب کنند و سپس شما را به صفحه تغییر رمز جعلی هدایت میکنند.
۲. کابوس سیمسواپ (SIM Swapping)
این خطرناکترین بخش ماجراست. هکر با داشتن نام و شماره موبایل شما، میتواند با اپراتور تلفن همراه تماس گرفته و با جعل هویت، ادعا کند سیمکارتش سوخته است. اگر موفق شود سیمکارت جدیدی به نام شما بگیرد، سیمکارت فعلی شما قطع میشود. نتیجه؟ تمام کدهای تایید بانکی و کدهای ورود به شبکههای اجتماعی (SMS) برای هکر ارسال میشود و او به راحتی وارد حسابهای شما میشود.
راهنمای عملی: ۳ گام حیاتی برای ایمنسازی اکانت (همین الان انجام دهید)
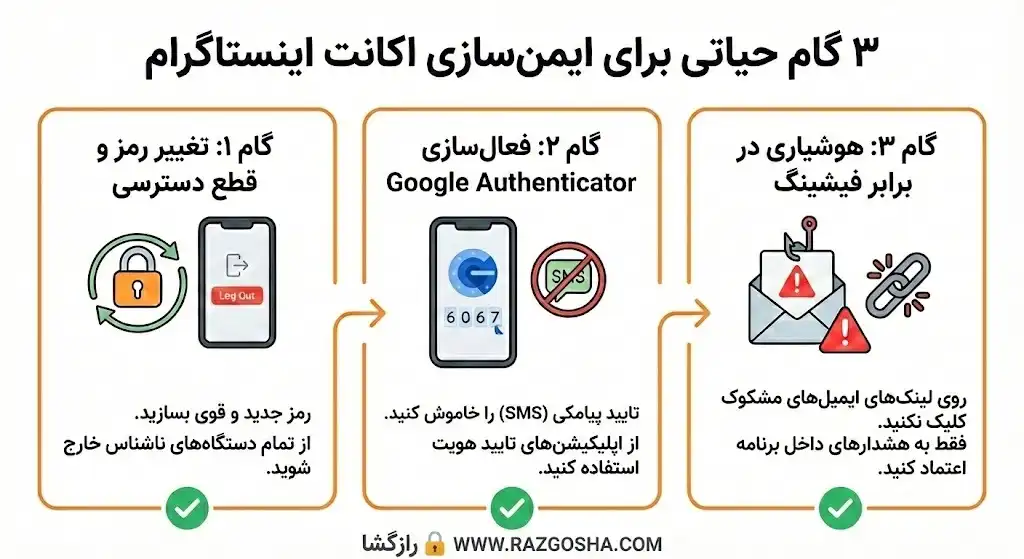
برای اینکه جزو قربانیان این نشت گسترده نباشید، طبق توصیه متخصصان امنیت سایبری مراحل زیر را طی کنید:
گام اول: تغییر رمز عبور و قطع دسترسیها
- فوراً رمز عبور اینستاگرام خود را تغییر دهید.
- به بخش
Settings > Security > Login Activityبروید و تمام دستگاههای ناشناس را Log out کنید.
گام دوم: خداحافظی با تایید پیامکی (مهمترین نکته)
همانطور که گفته شد، شماره موبایلها لو رفتهاند. بنابراین تایید دو مرحلهای پیامکی (SMS) دیگر امن نیست.
- به بخش
Security > Two-Factor Authenticationبروید. - گزینه SMS را خاموش کنید.
- گزینه Authentication App را فعال کنید و از برنامههایی مثل Google Authenticator یا Duo Mobile استفاده کنید.
گام سوم: هوشیاری در برابر ایمیلهای جعلی
از امروز به بعد، هر ایمیلی که از طرف اینستاگرام دریافت کردید و از شما میخواست روی لینکی کلیک کنید، به احتمال ۹۹٪ کلاهبرداری است. اینستاگرام برای موارد امنیتی معمولاً در خودِ برنامه نوتیفیکیشن میدهد، نه فقط ایمیل.
نکات تکمیلی و آماری
- هویت سولونیک: هنوز مشخص نیست «سولونیک» یک فرد است یا یک گروه هکری، اما نوع دادهها نشان میدهد که احتمالا از یک آسیبپذیری API در سرورهای متا استفاده شده است.
- وضعیت ایران: با توجه به فیلترینگ و استفاده از شمارههای مجازی، کاربرانی که با شماره اصلی ایران خود ثبتنام کرده بودند، بیشتر در معرض خطر شناسایی هستند.
جمعبندی
افشای اطلاعات ۱۷ میلیون کاربر اینستاگرام یک زنگ خطر جدی است. اطلاعاتی که امروز در دارک وب فروخته میشود، میتواند ماهها بعد علیه شما استفاده شود. منتظر نمانید تا هک شوید؛ همین الان تایید دو مرحلهای اپلیکیشنمحور را فعال کنید.
دیدگاه کاربران
اولین دیدگاه را شما ثبت کنید.